„Bitte schicken Sie mir alle Daten, die Sie über mich gespeichert haben, und löschen Sie diese anschliessend.“ Die Nachricht erreicht ein Hotel nach einem Aufenthalt von vier Nächten. An der Rezeption lässt sich das Gästeprofil sofort exportieren. Die Anreise wurde allerdings am Telefon besprochen, eine Gepäckfrage per Messenger geklärt und ein Foto aus dem Zimmer an den Reinigungsbetrieb geschickt.
Damit beginnt ein Vorgang, den der Export aus dem Property-Management-System (PMS) allein nicht erledigt. Der folgende Fall ist ein fiktives redaktionelles Beispiel. Er zeigt, wie ein Betrieb Auskunft und Löschung über mehrere Systeme koordiniert, ohne fremde Daten offenzulegen oder notwendige Belege vorschnell zu vernichten.
Welche Regeln gelten für diesen Betrieb?
Für einen privaten Schweizer Beherbergungsbetrieb ist das Bundesgesetz über den Datenschutz (DSG) die zentrale Ausgangsbasis. Ob zusätzlich die europäische Datenschutz-Grundverordnung (DSGVO) auf eine bestimmte Bearbeitung anwendbar ist, muss gesondert geprüft werden. Ein deutscher Pass des Gastes genügt dafür nicht.
Artikel 3 DSGVO erfasst unter anderem Bearbeitungen im Rahmen der Tätigkeiten einer EU-Niederlassung sowie bestimmte Bearbeitungen im Zusammenhang mit gezielten Angeboten an Personen, die sich in der EU befinden. Auch die Beobachtung ihres Verhaltens innerhalb der EU kann relevant sein. Die Leitlinien des Europäischen Datenschutzausschusses zum räumlichen Geltungsbereich erläutern diese Abgrenzung. Eine weltweit erreichbare Website allein beantwortet die Frage nicht. Im Zweifel wird die konkrete Tätigkeit fachlich eingeordnet, bevor der Betrieb eine Frist oder Ausnahme aus dem falschen Recht übernimmt.
Den Eingang erfassen, bevor die Suche beginnt
Im Beispiel übernimmt eine benannte Person die Koordination. Sie hält Eingang, Anliegen, Kontaktweg und Antwortfrist fest und bestätigt dem Gast den Erhalt. Auskunft und anschliessende Löschung werden als zwei zusammenhängende Arbeitsschritte behandelt. Die Daten dürfen nicht voreilig verschwinden, bevor die beantragte Auskunft vorbereitet ist. Umgekehrt rechtfertigt die Auskunft keine unbefristete zusätzliche Sammlung.
Nach Artikel 18 der Schweizer Datenschutzverordnung ist die Auskunft innerhalb von 30 Tagen seit Eingang zu erteilen. Ist das nicht möglich, muss der Verantwortliche darüber informieren und angeben, innerhalb welcher Frist die Auskunft erfolgt. Auch eine Verweigerung, Einschränkung oder ein Aufschub ist innerhalb derselben Frist mitzuteilen. Diese Regel betrifft die Auskunft. Sie ist keine allgemeine gesetzliche 30-Tage-Frist für jede Löschung.
Wo die DSGVO gilt, verlangt Artikel 12 Absatz 3 eine Information über die ergriffenen Massnahmen unverzüglich, spätestens innerhalb eines Monats. Eine Verlängerung um höchstens zwei weitere Monate kommt bei entsprechender Komplexität oder Anzahl der Anträge in Betracht. Die betroffene Person muss innerhalb des ersten Monats über Verlängerung und Gründe informiert werden. Ein beschäftigter Support ersetzt diese Begründung nicht.
Identität prüfen, ohne neue Datensammlungen anzulegen
Bevor Unterlagen herausgegeben werden, muss feststehen, dass die anfragende Person dazu berechtigt ist. Eine Nachricht von einer unbekannten Adresse mit dem Namen eines früheren Gastes reicht dafür nicht ohne Weiteres. Ebenso wenig sollte jede Anfrage automatisch eine vollständige Passkopie auslösen.
Der Betrieb wählt einen zum Risiko passenden Nachweis, etwa über einen bereits verifizierten Zugang oder eine zusätzliche Bestätigung über einen vorhandenen Kontaktweg. Bei verbleibenden Zweifeln können weitere Angaben nötig sein. Nicht benötigte Ausweisdaten gehören dabei nicht in die Akte. Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) beschreibt die Identifizierung und den Schutz vor unbefugter Bekanntgabe ausdrücklich. Unter der DSGVO erlaubt Artikel 12 Absatz 6 zusätzliche Identifizierungsinformationen bei begründeten Zweifeln.
Bei einer Anfrage für den Ehepartner oder eine Reisegruppe ist zusätzlich die Vertretungsbefugnis zu klären. Wer die Rechnung bezahlt hat, erhält dadurch nicht automatisch Auskunft über sämtliche Mitreisenden.
Die Suche folgt dem Aufenthalt und seinen Datenwegen
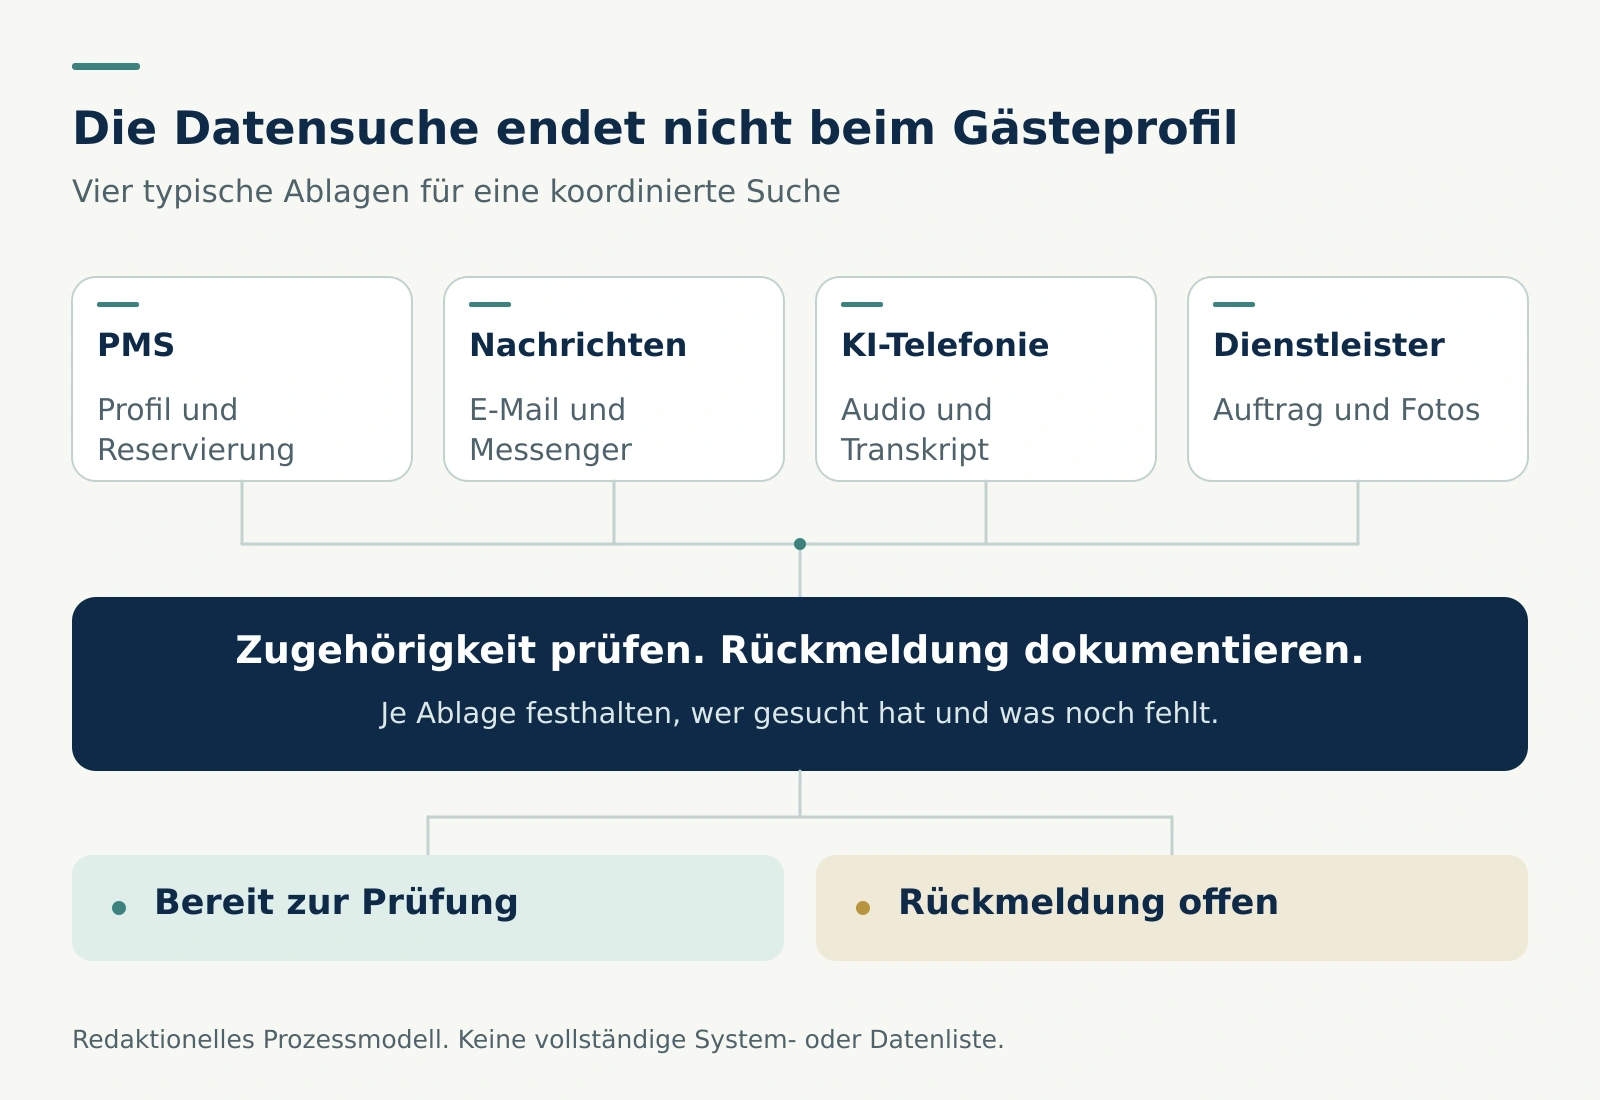
Die Koordinatorin sucht im PMS nach dem Gästeprofil und der Reservierung. Danach prüft sie E-Mail, den betrieblich verwendeten Messenger, relevante Servicefälle und die eingesetzte Telefonielösung. Buchungsnummer, Aufenthaltszeitraum und bekannte Kontaktangaben helfen, Datensätze zuzuordnen. Gesucht wird innerhalb des Begehrens und der tatsächlich bearbeiteten Daten. Für die Suche müssen keine zusätzlichen Gästedaten beschafft werden.
Im fiktiven Fall enthält ein Reinigungsfoto ein lesbares Gepäcketikett. Das Bild liegt nicht im Gästeprofil, lässt sich aber dem Aufenthalt zuordnen. Auch eine interne Notiz zur Beschwerde kann personenbezogen sein. „Intern“ ist keine automatische Ausnahme vom Auskunftsrecht.
Für jede betroffene Ablage wird dokumentiert, wer geprüft hat, welche Daten gefunden wurden und wo noch eine Rückmeldung fehlt. Lokale Exporte und betrieblich genutzte Geräte gehören dazu, soweit dort relevante Daten verarbeitet werden. Der Zweck ist eine überprüfbare Suche, keine wahllose Kopie sämtlicher Unternehmensordner.
Der Softwareanbieter übernimmt nicht automatisch die Verantwortung
Entscheidet das Hotel über Zweck und Mittel der Bearbeitung, ist es hierfür Verantwortlicher. Verarbeitet ein Dienstleister Daten in seinem Auftrag, ist dessen Unterstützung zu organisieren. Nach Artikel 25 Absatz 4 DSG bleibt der Verantwortliche auskunftspflichtig, auch wenn ein Auftragsbearbeiter die Daten hält. Artikel 17 der Datenschutzverordnung regelt dessen Mitwirkung.
Die EDÖB-Hinweise zur Auftragsdatenbearbeitung verdeutlichen, dass ausgelagerte Daten auffindbar und die Rechte der betroffenen Personen erfüllbar bleiben müssen. Für die Praxis braucht der Auftrag an den Anbieter einen eindeutigen Bezug zum Gast, den benötigten Umfang und einen Rückmeldetermin vor der eigenen Antwortfrist.
Nicht jeder Empfänger ist jedoch Auftragsbearbeiter. Ein Buchungsportal oder Zahlungsdienst kann für bestimmte Bearbeitungen eigenständig verantwortlich sein. Die Rolle richtet sich nach der tatsächlichen Tätigkeit, nicht allein nach dem Etikett im Vertrag. Das Hotel beantwortet seinen Bereich und erklärt die Abgrenzung. Es verspricht keine Löschung in einem fremden Verantwortungsbereich, die es weder entscheiden noch bestätigen kann.
Bei KI-Telefonie reicht ein gelöschtes Gespräch nicht immer
Eine Telefonielösung kann Audiodatei, Transkript und Zusammenfassung getrennt speichern. Wurde daraus eine Aufgabe erstellt oder eine E-Mail versendet, bestehen weitere Kopien. Deshalb fragt die Koordinatorin im Beispiel nicht nur nach dem Gespräch, sondern auch nach den daraus übernommenen personenbezogenen Angaben.
ElevenLabs dokumentiert beispielsweise getrennte Aufbewahrungseinstellungen für Transkripte und Audio sowie eine Schnittstelle zum Löschen einzelner Gespräche. Daraus folgt noch keine Zusage, dass eine Löschung auch die Kopie im PMS oder eine weitergeleitete Nachricht entfernt. Solche Verbindungen müssen im eigenen Aufbau nachvollzogen und getestet werden.
Auch die Aussage „KI lernt automatisch mit allen Gästedaten“ ist zu pauschal. Ob Inhalte für Training genutzt werden, hängt vom Dienst, Vertragsmodell und den Einstellungen ab. Die Datenschutzerklärung von ElevenLabs beschreibt etwa eine gesonderte Trainingsoption. Aufbewahrung, Löschung und Trainingsnutzung sind deshalb separat zu prüfen. Der vorhandene Beitrag zu KI im Hotel und Telefonie behandelt die Einführung solcher Anwendungen. Hier geht es um die Daten, die ihr Einsatz hinterlässt.
Auskunft geben und andere Personen schützen
Der Gast braucht verständliche Angaben zu seinen tatsächlich bearbeiteten Daten. Eine allgemeine Datenschutzerklärung oder eine Liste von Softwareprodukten genügt dafür nicht. Zur Auskunft gehören je nach anwendbarer Vorschrift auch Zwecke, Aufbewahrungsdauer beziehungsweise deren Kriterien, Herkunft und Empfänger. Bei Übermittlungen ins Ausland sind die jeweils verlangten Informationen zu ergänzen.
Vor dem Versand werden die Unterlagen geprüft. Ein Messenger-Verlauf könnte Angaben zu einem Mitreisenden enthalten, ein Foto eine fremde Person zeigen. Das erfordert eine konkrete Interessenabwägung. Wo nötig, werden betroffene Passagen geschwärzt oder Ausschnitte bereitgestellt, ohne die auskunftspflichtigen Angaben unverständlich zu machen. Die Leitlinien des Europäischen Datenschutzausschusses zum Auskunftsrecht erläutern, weshalb Rechte anderer keine pauschale Ablehnung der gesamten Auskunft rechtfertigen.
Die Koordinatorin stellt verständliche Dateien zusammen und prüft den Empfänger nochmals. Ein geschützter Übertragungsweg richtet sich nach Inhalt und Risiko. Eine öffentlich erreichbare Freigabe wäre für ein vollständiges Gästedossier ungeeignet.
Löschen, gezielt aufbewahren oder zunächst einschränken?
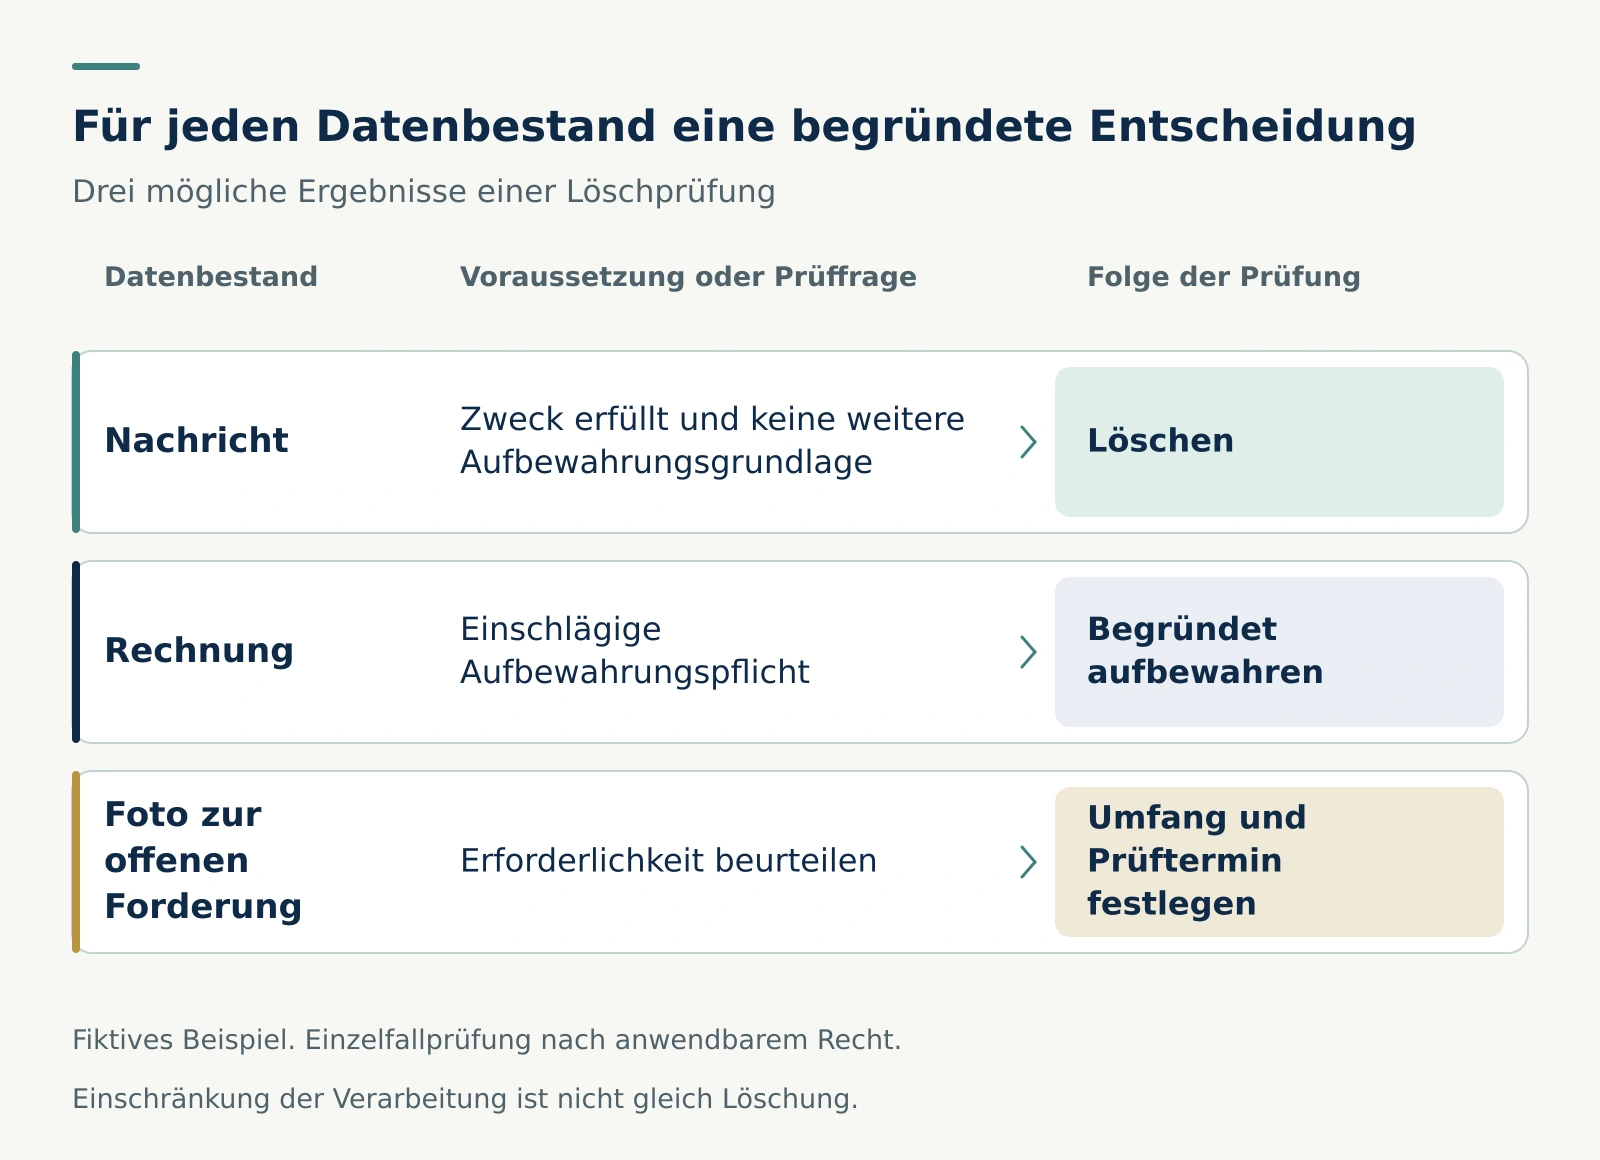
Für jeden Datenbestand folgt eine eigene Entscheidung. Nach Artikel 6 Absatz 4 DSG werden Daten vernichtet oder anonymisiert, sobald sie für den Bearbeitungszweck nicht mehr erforderlich sind. Das bedeutet nicht, dass jede Unterlage mit der Abreise entfallen muss. Es bedeutet aber auch nicht, dass ein Betrieb vorsorglich alles behalten darf.
Die gesetzliche Aufbewahrung von Geschäftsbüchern und Buchungsbelegen nach Artikel 958f des Obligationenrechts beträgt zehn Jahre ab Ende des Geschäftsjahres. Daraus entsteht keine pauschale zehnjährige Frist für Messenger-Nachrichten, Gesprächsaufnahmen oder sämtliche Fotos eines Gastes. Melderechtliche Vorgaben sind ebenfalls anhand des konkreten Standorts und der betreffenden Daten zu prüfen.
Besteht ein nachvollziehbarer Rechtsstreit, können dafür erforderliche Belege gesondert zu beurteilen sein. Dokumentiert werden dann der konkrete Grund, der nötige Umfang, die Zugriffsberechtigung und ein Termin zur erneuten Prüfung. Unter der DSGVO nennt Artikel 17 Absatz 3 unter anderem bestimmte Pflichten nach EU- oder Mitgliedstaatenrecht sowie die Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen als Ausnahmen. Diese Ausnahmen gelten im erforderlichen Umfang, nicht als Freibrief für das gesamte Profil.
Im Beispiel kann nach Prüfung die Rechnung aufbewahrt werden, während die erledigte Gepäcknachricht und eine nicht mehr benötigte Gesprächsaufnahme gelöscht werden. Bleibt ein bestimmtes Foto für eine offene Forderung nötig, wird genau dieser Bestand begründet behandelt. Einschränkung und Löschung dürfen in der Antwort nicht gleichgesetzt werden.
Backups und Nachweise gehören zur Entscheidung
Ein gelöschter Eintrag im Produktivsystem kann in Sicherungskopien oder Protokollen noch vorhanden sein. Die IT-Verantwortlichen müssen klären, welche Kopien betroffen sind, wie ihr Zugriff begrenzt wird und wie eine spätere Wiederherstellung bereits gelöschte Daten behandelt. Ein Backup ist keine automatische Ausnahme vom Löschungsanspruch.
Als organisatorische Mindestanforderung empfiehlt sich ein dokumentiertes Verfahren mit Lösch- oder Überschreibungsfristen und einer erneuten Umsetzung der Löschentscheidung nach einer Wiederherstellung. Ob dieses Verfahren im konkreten Fall die rechtlichen Anforderungen erfüllt, ist gesondert zu beurteilen. Gegenüber dem Gast wird kein vollständiger Abschluss behauptet, solange relevante Schritte offen sind.
Der Bearbeitungsnachweis selbst bleibt ebenfalls auf das Erforderliche beschränkt. Datum, geprüfte Systeme, Entscheidung und Bestätigung können sinnvoll sein. Eine dauerhafte Kopie aller ausgehändigten Unterlagen ist damit nicht automatisch gerechtfertigt. Auch für das Nachweisdossier braucht es Zweck, Zugriffsgrenzen und eine Aufbewahrungsentscheidung.
Eine Antwort, die den tatsächlichen Stand erklärt
Die abschliessende Nachricht unterscheidet klar: Welche Daten wurden bereitgestellt? Was wurde gelöscht? Was bleibt aus welchem Grund und für welchen Zeitraum beziehungsweise nach welchen Kriterien gespeichert? Welche Massnahmen sind noch offen? Einschränkungen oder Ablehnungen müssen begründet werden. Wo die DSGVO gilt, sind bei Untätigkeit nach Artikel 12 Absatz 4 auch die Beschwerdemöglichkeit bei einer Aufsichtsbehörde und der gerichtliche Rechtsbehelf zu nennen.
Bei erfolgter Berichtigung, Löschung oder Einschränkung ist ausserdem die Empfängerkette zu berücksichtigen. Artikel 19 DSGVO sieht dafür eine Mitteilung an die Empfänger vor, soweit dies nicht unmöglich oder unverhältnismässig aufwendig ist. Ausgelagerte Bearbeitungen werden ohnehin in die Umsetzung einbezogen. Eine fehlende Anbieterantwort wird nachverfolgt, nicht als Erledigung verbucht.
Vor dem nächsten Begehren lohnt sich ein Probelauf mit einem synthetischen Gastdatensatz. Kann das Team zusammengehörige Einträge finden, Entscheidungen treffen und deren Umsetzung belegen? Hier liegt der operative Bezug zu Oprivia: Zuständigkeiten, Folgeaufträge und Nachweise über bestehende Systeme hinweg verständlich organisieren. Welche Unterstützung dafür sinnvoll ist, wird anhand der vorhandenen Systeme und Abläufe geprüft. Die rechtlichen Entscheidungen treffen die dafür zuständigen Fachpersonen.
Für den Gast zählt schliesslich eine belastbare Antwort. Für den Betrieb zählt, dass dieselbe Antwort mit den eigenen Unterlagen und den Rückmeldungen seiner Dienstleister übereinstimmt.
Quellen und Hinweise
Redaktionelle und fachliche Einordnung
Quellenprüfung: 8. Oktober 2026. Schweizer Recht und gegebenenfalls anwendbare DSGVO werden getrennt dargestellt. Der Hotelfall ist fiktiv. Organisatorische Empfehlungen sind keine behördlichen Vorgaben und keine gemessenen Kundenergebnisse.
Externe Fachquellen
- Bundesgesetz über den Datenschutz: Artikel 6, 9, 25, 26, 31 und 32: Grundsätze, Auftragsbearbeitung, Auskunft, Einschränkungen und Ansprüche.
- Verordnung über den Datenschutz: Artikel 16 bis 18: Identifizierung, Mitwirkung von Auftragsbearbeitern und Auskunftsfrist.
- EDÖB: Auskunftsrecht: Inhalt, Identitätsprüfung, sichere Bekanntgabe und begründete Einschränkungen.
- EDÖB: Meine Rechte kennen und durchsetzen: Voraussetzungen für Löschung und Vernichtung von Personendaten.
- EDÖB: Outsourcing und Auftragsdatenbearbeitung: Verantwortung und Erfüllung von Betroffenenrechten bei ausgelagerter Bearbeitung.
- Datenschutz-Grundverordnung auf EUR-Lex: Insbesondere Artikel 3, 12, 15, 17, 19 und 28.
- Europäischer Datenschutzausschuss: Räumlicher Geltungsbereich: Leitlinien 3/2018, endgültige Fassung zur Anwendung von Artikel 3 DSGVO.
- Europäischer Datenschutzausschuss: Auskunftsrecht: Leitlinien 01/2022, endgültige Fassung 2.1 zur Auskunft und zu den Rechten anderer.
- Obligationenrecht: Artikel 958f: Aufbewahrung von Geschäftsbüchern und Buchungsbelegen, keine allgemeine Frist für sämtliche Gästedaten.
- ElevenLabs: Retention: Anbieterangaben zur Aufbewahrung von Transkripten und Audio.
- ElevenLabs: Delete conversation: Dokumentierter Löschaufruf für ein einzelnes Gespräch.
- ElevenLabs: Privacy Policy: Verwendungszwecke und gesonderte Einstellung zur Trainingsnutzung.
Oprivia-Quellen
- KI im Hotel: Telefonie und Gästeservice
- Rollen und Zugriffsrechte im Unterkunftsbetrieb
- Audit-Trail für operative Nachweise
Abgrenzung
Der Beitrag ersetzt keine rechtliche Einzelfallprüfung. Geltungsbereich, konkrete Aufbewahrungspflichten, Ausnahmen und Fristen hängen von Bearbeitung, Standort und Sachverhalt ab. Die Prüfung vorhandener Gesprächsdaten bestätigt nicht die Zulässigkeit ihrer ursprünglichen Aufnahme. Anbieterfunktionen beruhen auf öffentlicher Dokumentation, nicht auf einem eigenen Produkttest. Oprivia beansprucht hier weder eine fertige Löschautomatik noch eine bestehende Integration zu den genannten Systemen.