Freigaben, die sich später noch erklären lassen
Oprivia führt Anforderungen, eingereichte Nachweise und Prüfentscheidungen zusammen. Berechtigte Personen prüfen das Ergebnis und entscheiden über Freigabe oder Nacharbeit. Der Verlauf zeigt später, wer was geprüft hat und weshalb der Vorgang abgeschlossen wurde.
Fachliche Verantwortung bleibt beim Betrieb
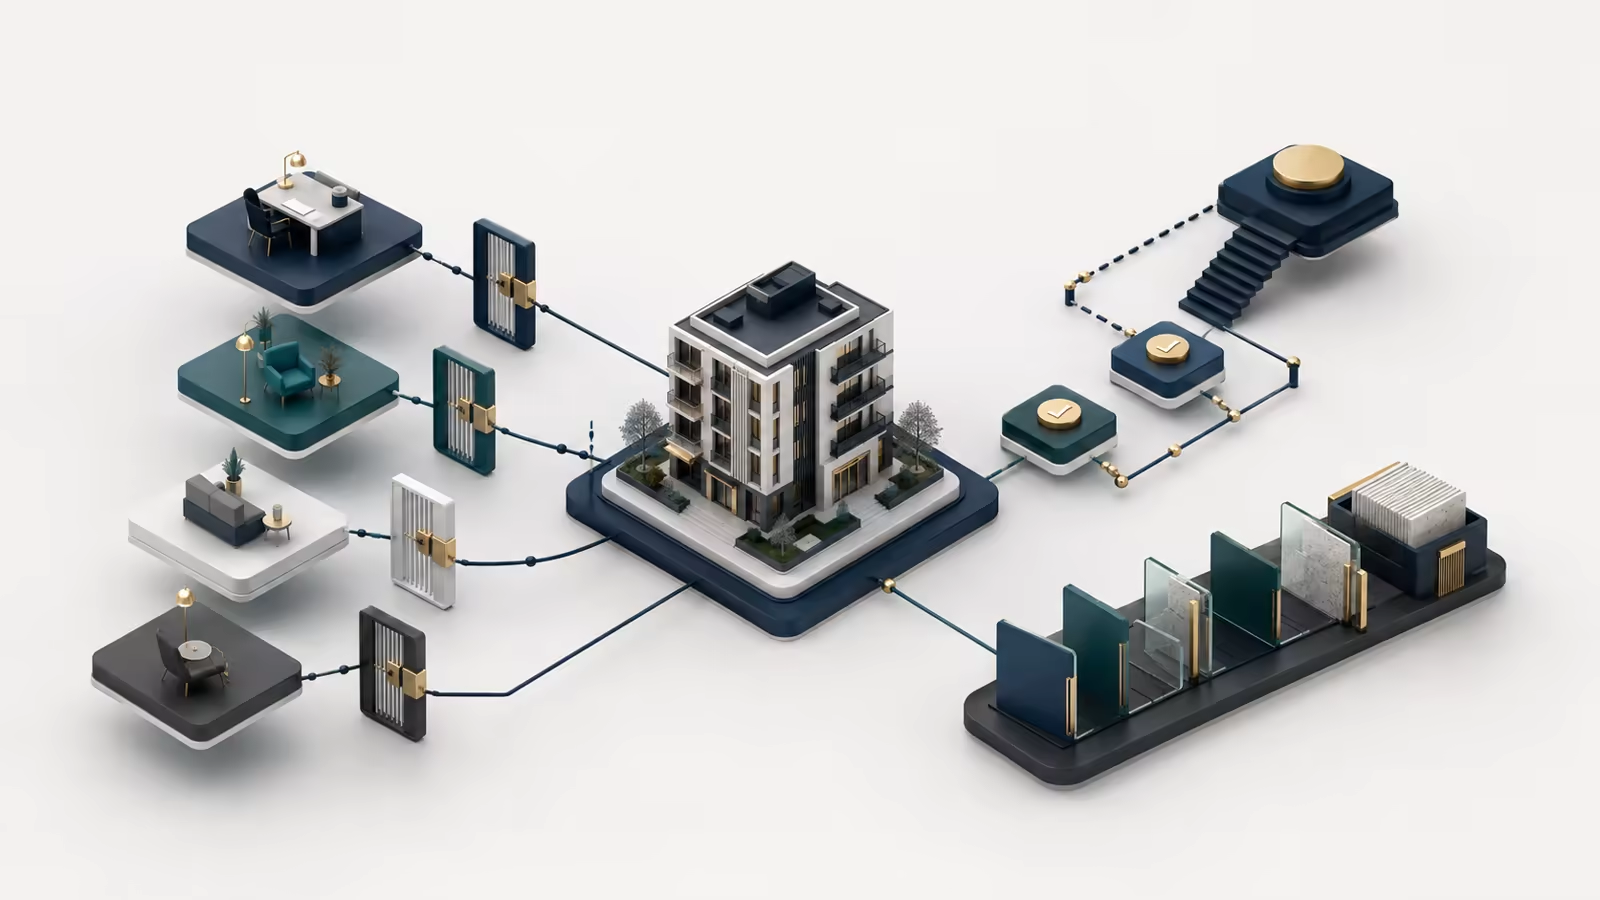
Oprivia macht Vorgaben, Prüfpunkte und Entscheidungen nachvollziehbar. Die Auswahl der anwendbaren Regeln, deren fachliche Auslegung und die Freigabe des konkreten Vorgehens bleiben beim Betreiber und seinen beigezogenen Fachpersonen.
Zuständigkeit und Zugriff
Jede Rolle ist auf den vorgesehenen Aufgaben- und Datenbereich begrenzt.
Status, Fristen und Nachverfolgung
Offene Punkte, Zeitfenster sowie bevorstehende oder überschrittene Fristen machen den Handlungsbedarf sichtbar.
Checklisten und Belege
Erforderliche Schritte und Belege bleiben dem Vorgang zugeordnet.
Eskalation und Entscheidung
Ungeklärte Sachverhalte werden über definierte Wege an die verantwortliche Rolle weitergeleitet.
Fortlaufender Audit-Trail
Ergänzungen bleiben sichtbar; frühere Einträge werden nicht überschrieben.
Leistungsgrenzen
Oprivia unterstützt Governance und Prozesskontrolle, ersetzt aber keine fachliche Einzelfallprüfung.
Vier Rollen, klare Grenzen
Oprivia bildet die Governance-Ebene für operative Abläufe nach der bestätigten Buchung. Gast, Host, Operator und Administrator/Governance erhalten getrennte Sicht- und Handlungsbereiche. So bleibt erkennbar, wer Daten bereitstellt, Aufgaben ausführt, Abweichungen prüft und Regeln oder Freigaben verantwortet. Nicht zugewiesene Berechtigungen bleiben gesperrt.
Gast
Gäste sehen nur Angaben zum eigenen Aufenthalt, stellen erforderliche Informationen und Dokumente bereit und verwalten eigene Serviceanfragen.
Host
Hosts verwalten die eigenen Unterkünfte oder das eigene Portfolio, weisen Operatoren zu und sehen relevante Betriebs- und Compliance-Hinweise.
Operator
Operatoren bearbeiten zugewiesene Aufgaben, führen Checklisten und ergänzen Fotos oder andere Nachweise. Regelkonfigurationen und Governance-Entscheide bleiben ausserhalb dieser Rolle.
Administrator und Governance
Die dafür berechtigten Personen verwalten Regeln und Berechtigungen, prüfen Eskalationen und sensible Fälle und kontrollieren den Audit-Trail. Technische Administration und fachliche Freigabe sind unterschiedliche Funktionen; die Befugnis für eine administrative Änderung umfasst nicht automatisch die Freigabe eines operativen Entscheids. Welche Person welche Handlung ausführen darf, wird für den jeweiligen Kontext festgelegt. Operative Serviceaufgaben gehören nicht zum Governance-Bereich.
Ausnahmen gezielt klären
Ein offener Punkt wird dem betreffenden Vorgang zugeordnet, einer verantwortlichen Rolle zugewiesen, nach einem definierten Verfahren geprüft und mit einem dokumentierten Ergebnis abgeschlossen.
Fallkontext
Fallkontext
Offenen Punkt zuordnen
Eine Anfrage, Aufgabe oder Abweichung wird dem betreffenden Aufenthalt, Objekt oder Auftrag zugeordnet.

Rollenverantwortung
Rollenverantwortung
Zuständigkeit festlegen
Eine verantwortliche Rolle, der aktuelle Bearbeitungsstand und, soweit erforderlich, ein Zeitfenster bestimmen den nächsten Schritt.

Nachweisspur
Nachweisspur
Bearbeitung dokumentieren
Checklisten, Rückmeldungen, Dokumente und Fotos werden direkt mit dem betreffenden Vorgang verknüpft.

Eskalationslogik
Eskalationslogik
Ausnahme weiterleiten
Fehlende Angaben, überfällige Punkte oder ungeklärte Sachverhalte werden an die verantwortliche Rolle weitergeleitet.

Freigabepunkt
Freigabepunkt
Entscheid festhalten
Der Entscheid, seine Begründung und die handelnde Person werden dokumentiert. Der vorausgehende Verlauf bleibt erhalten.

Änderungen ergänzen den Audit-Trail
Bearbeitungsstände, Checklisten, Fotos, Dokumente und Freigaben bleiben zeitlich und sachlich dem betreffenden Fall zugeordnet. Änderungen ergänzen die Historie, statt frühere Zustände zu verdecken.
Kritische Entscheidungen treffen zuständige Personen, nicht das System.
- Zeitpunkt und handelnde Person bleiben sichtbar.
- Belege und Entscheidungen bleiben im Verlauf erhalten.
- Korrekturen werden ergänzt, nicht rückwirkend verborgen.

Regeln kontrolliert aktivieren und anpassen
Governance endet nicht mit der Erstkonfiguration. Neue Rollen, geänderte Fristen oder zusätzliche Automatisierungen werden vor ihrer Aktivierung geprüft, einer verantwortlichen Rolle zugeordnet und nachvollziehbar dokumentiert.
Statuswechsel, Erinnerungen, Zuweisungen und Eskalationen können im vereinbarten Einsatzbereich regelbasiert ausgelöst werden. Freigaben, sensible Ergebnisse und wesentliche Entscheidungen verbleiben bei den dafür bestimmten Personen.
Änderungsbedarf erfassen
Anlass, betroffener Ablauf, beabsichtigte Wirkung und verantwortliche Rolle werden dokumentiert.
Auswirkungen prüfen
Zugriffe, Datenbearbeitung, Fristen, Nachweisanforderungen und bestehende Regeln werden vor der Änderung auf Konflikte geprüft.
Änderung freigeben und testen
Berechtigte Personen prüfen die Anpassung. Kritische Änderungen werden zunächst in einem begrenzten Rahmen getestet.
Version und Ergebnis dokumentieren
Aktivierungszeitpunkt, Freigabe, betroffene Regeln und spätere Korrekturen bleiben nachvollziehbar.
Kontrolle stärkt Verantwortung, ersetzt sie nicht
Oprivia unterstützt Rollensteuerung, Prozesskontrolle, Dokumentation und Nachweisbarkeit. Oprivia ersetzt keine behördlichen Melde-, Register- oder Fachportale. Soweit eine Anbindung ausdrücklich vereinbart und verfügbar ist, kann die Plattform die Übermittlung unterstützen; die behördliche Bestätigung oder Entscheidung verbleibt bei der zuständigen Stelle. Welche Funktionen verfügbar sind, richtet sich nach dem aktuellen Release, dem schriftlich vereinbarten Leistungsumfang und der aktivierten Konfiguration. Die Plattform ersetzt keine anwaltliche, steuerliche, datenschutzrechtliche, regulatorische oder sonstige fachliche Einzelfallbeurteilung.
Nur erforderliche Daten verarbeiten
Es werden nur diejenigen Daten verarbeitet, die für den jeweiligen Zweck erforderlich sind. Zugriffe richten sich nach Rolle und Aufgabe. Aufbewahrung und Löschung folgen den vertraglichen Vereinbarungen und den gesetzlichen Vorgaben.
Keine rechtliche Verantwortungsübernahme
Oprivia ersetzt keine Rechts-, Datenschutz- oder Compliance-Beratung, keine regulatorische Zertifizierung und keine fachliche Einzelfallprüfung.
Governance für den eigenen Betrieb einrichten
Bei der Einrichtung legen wir Rollen, Zugriffe, Prüfpunkte, Zeitfenster und Eskalationswege für Ihren Betrieb fest. Das Onboarding unterstützt den regulären Einsatz im vereinbarten Umfang. Wenn Sie einen Ablauf zunächst unter begrenzten Bedingungen auswerten möchten, kann dafür ein Pilot vereinbart werden.