Operative Abläufe an einem Ort steuern
Aufgaben werden nicht dadurch kontrollierbar, dass sie in einem System stehen. Oprivia verbindet Aufenthalt, Vorgang, Berechtigung, Frist, Nachweis und Entscheidung in einem gemeinsamen operativen Kontext. So bleibt sichtbar, wer handeln darf, was als Nächstes geschehen muss und woran ein tatsächlicher Abschluss erkennbar ist.
Von der Reservierung zum Arbeitskontext
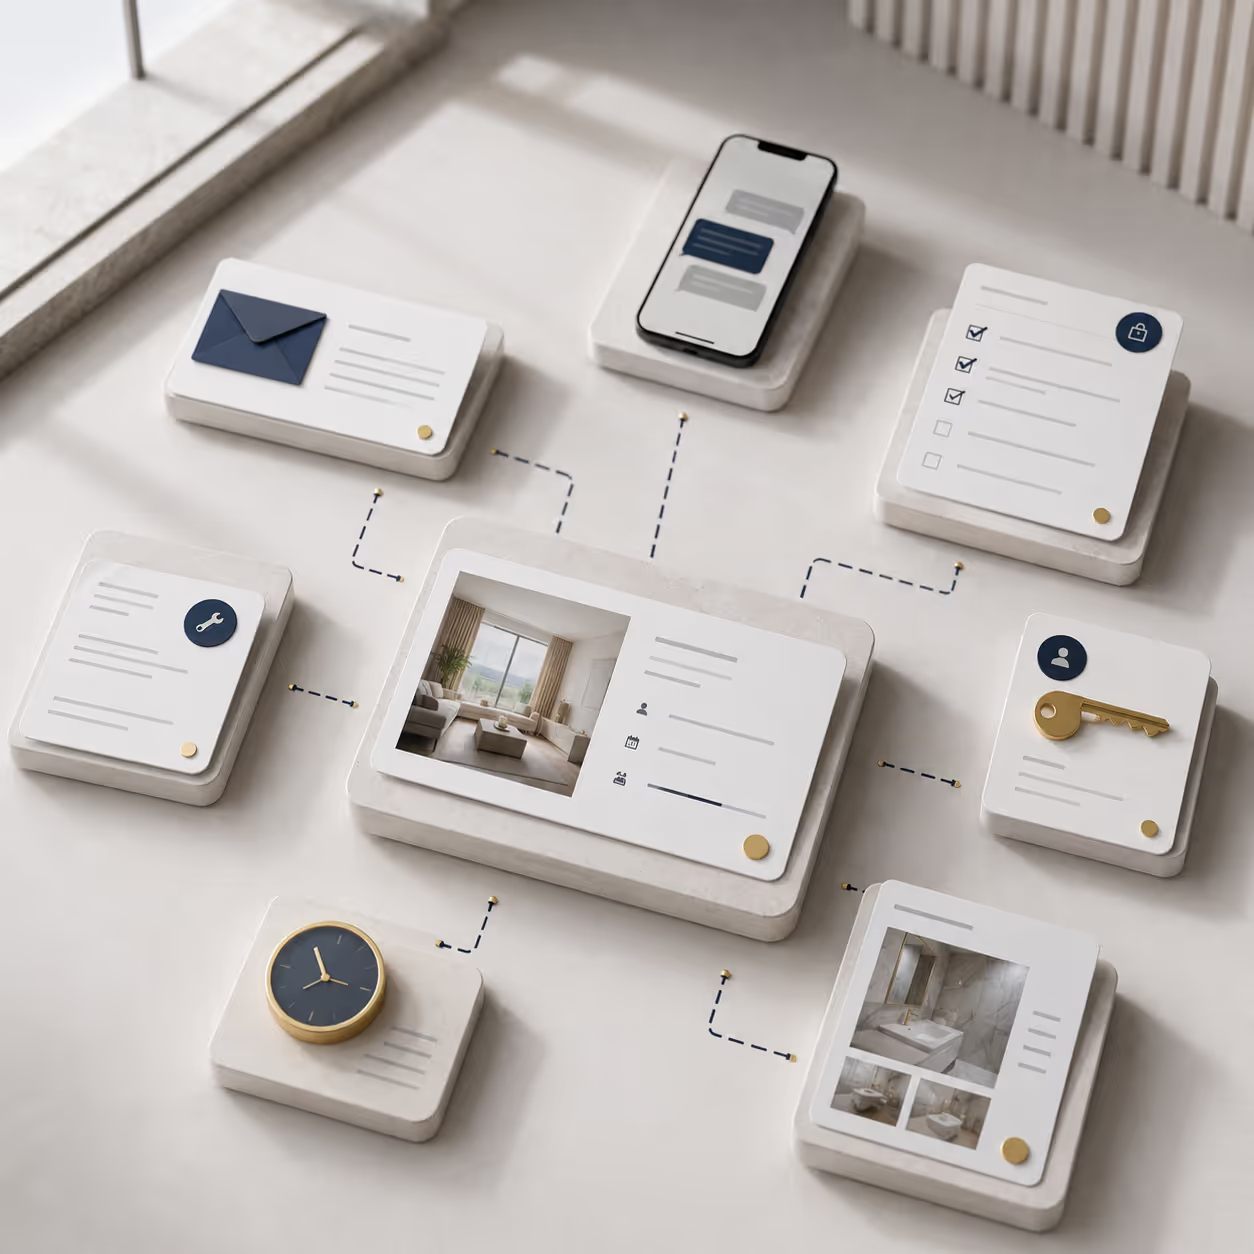
Eine bestätigte Reservierung löst Datenerfassung, Prüfungen, Reinigungsaufträge, Partnerleistungen und Klärfälle aus. Oprivia verbindet diese operative Arbeit mit dem richtigen Aufenthalt, Objekt oder Auftrag. So bleiben Zuständigkeit, Frist, Nachweis und Entscheidung in einem gemeinsamen Verlauf.
- Informationen ohne gemeinsamen Bezug
- Verantwortung ausserhalb des Systems
- Zeitkritische Punkte ohne klare Steuerung
Klare Systemgrenze nach der Buchung
Buchungsportale und Property-Management-Systeme (PMS) bilden typischerweise Reservierungen, Verfügbarkeiten, Preise und administrative Buchungsprozesse ab. Oprivia ergänzt diese Systeme um die operative Steuerung nach der bestätigten Buchung. Die Plattform verbindet Aufgaben, Rollen, Fristen, Nachweise und Entscheidungen mit dem richtigen Aufenthalt, Objekt oder Auftrag. Damit bleibt Oprivia fokussiert: weniger Funktionsballast, klarere Zuständigkeiten und mehr Kontrolle im tatsächlichen Betriebsalltag.
Der Leitfaden zur operativen Steuerung nach der Buchung zeigt den Weg vom bestätigten Aufenthalt bis zum dokumentierten Abschluss.
- Gästeregistrierung und Pflichtdaten
- Identitätsprüfung sowie vereinbarte Unternehmensverifikation
- Anliegen, Schäden und Servicefälle
- Reinigung und Partneraufträge
- Checklisten, Fotos und Leistungsnachweise
- Freigaben, Eskalationen und Audit-Trail
- öffentliche Nachfragevermittlung
- Reservierungen und Verfügbarkeiten
- umfassende Preis- und Ertragssteuerung
- Vertrieb über Buchungskanäle
- rechtliche, steuerliche oder regulatorische Einzelfallberatung
Ein verbindlicher Betriebsstand für jede Rolle
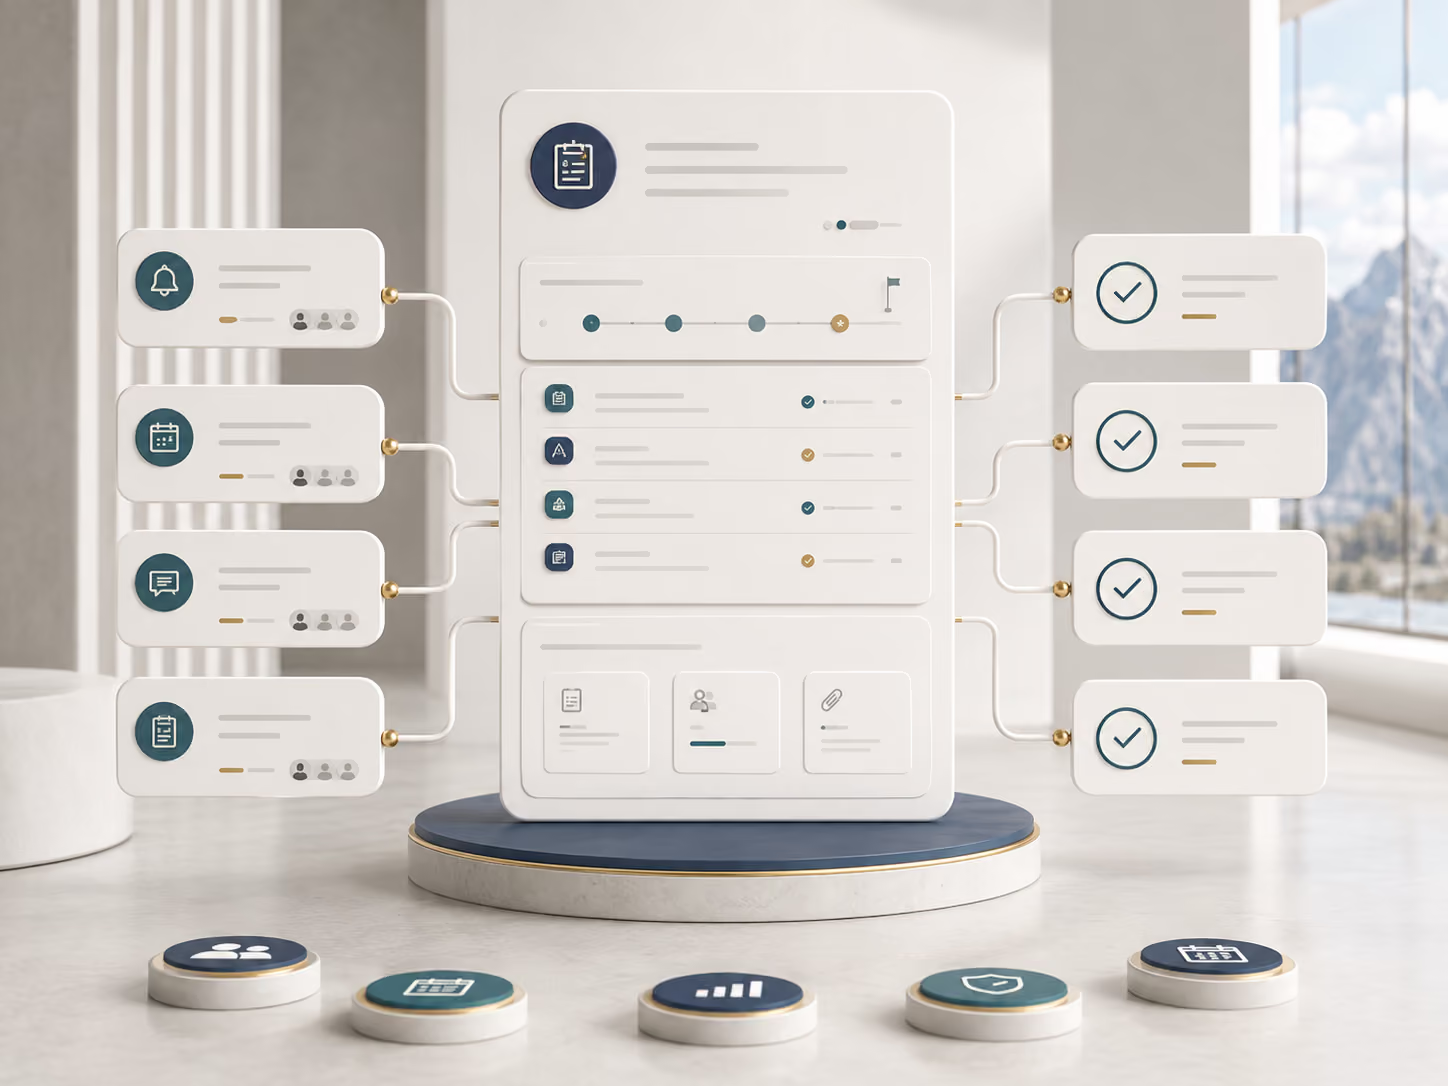
Jeder offene Punkt erhält einen klaren Bezug, eine verantwortliche Rolle und ein nachvollziehbares Ergebnis.
Kontext
Kontext
Aufenthalt als gemeinsamer Bezug
Reservierung, Objekt und Zeitraum bilden den Rahmen für alles, was danach passiert.

Vorgang
Vorgang
Arbeit mit Status und Zuständigkeit
Eine Rückfrage, Aufgabe oder Abweichung wird als bearbeitbarer Fall mit Status, verantwortlicher Rolle und erkennbarem Ergebnis geführt.
Berechtigungslogik
Berechtigungslogik
Zugriff nach Rolle und Kontext
Gäste, Hosts, Operatoren und Governance-Rollen erhalten nur die Informationen und Funktionen, die sie für den jeweiligen Fall benötigen.

Verlauf
Verlauf
Änderungen nachvollziehbar halten
Änderungen, Rückmeldungen und Freigaben werden ergänzt, ohne frühere Informationen zu überschreiben.

Vier Rollen, begrenzte Sichtbereiche
Alle Beteiligten arbeiten mit derselben Grundlage. Welche Daten, Aufgaben und Funktionen sichtbar sind, richtet sich nach der jeweiligen Verantwortung.

Gast
Ergänzt erforderliche Angaben, meldet Anliegen und sieht ausschliesslich Rückmeldungen zum eigenen Aufenthalt.

Host
Steuert Unterkünfte und offene Punkte, priorisiert Handlungsbedarf und koordiniert interne sowie externe Ausführung.

Operator
Bearbeitet zugewiesene Arbeiten, pflegt Bearbeitungsstände und ergänzt vorgesehene Belege.

Governance
Prüft Ausnahmen, begleitet Eskalationen und dokumentiert Freigaben sowie wesentliche Entscheidungen.
Freigaben nur im vorgesehenen Kontext
Eine Rolle allein eröffnet keinen uneingeschränkten Zugang. Zusätzlich begrenzen Organisation, Objekt und konkreter Arbeitsfall, welche Daten und Funktionen verfügbar sind.
Ein Gast sieht den eigenen Aufenthalt. Ein Operator sieht den eigenen Auftrag. Ein Betreiber sieht die für sein Portfolio relevanten Bereiche. Kontroll- und Freigabefunktionen bleiben den dafür vorgesehenen Stellen vorbehalten.
Nicht ausdrücklich definierte Berechtigungen werden standardmässig verweigert. Ausführung, Prüfung und Freigabe können dadurch organisatorisch und technisch getrennt werden.
Freigabe nach Rolle, Organisation, Objekt und Arbeitsfall
Minimaler Informationsumfang je Aufgabe
Trennung von Ausführung, Prüfung und Freigabe
Protokollierte Aktionen und Statuswechsel
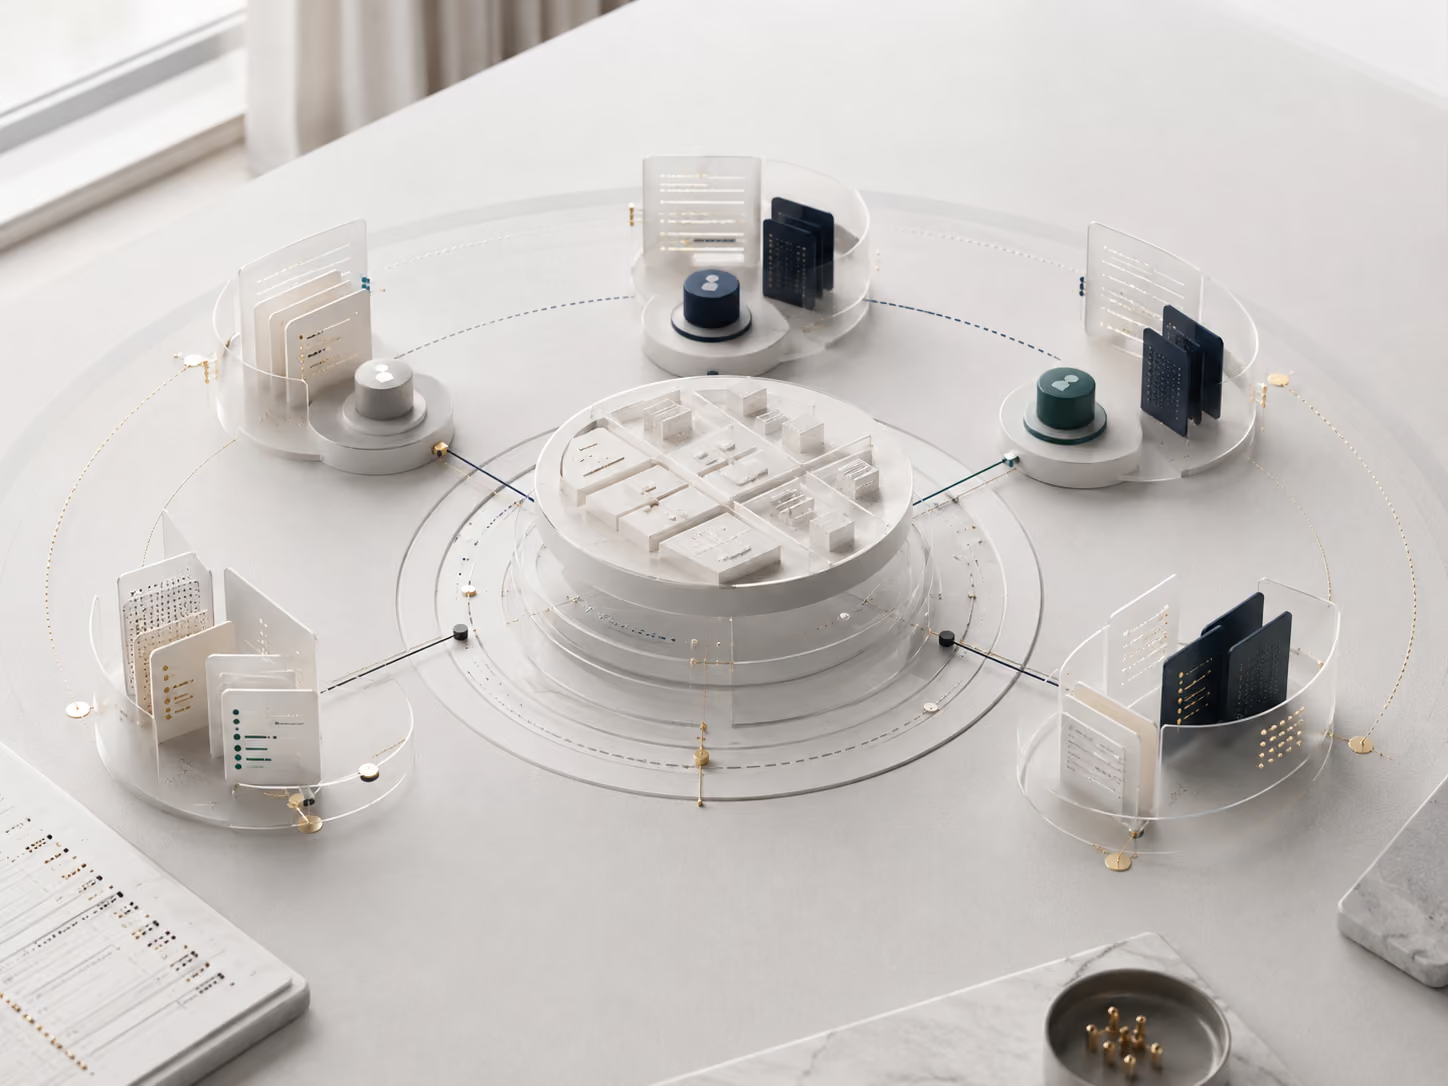
Architektur über alle Module
Die Plattform hält die Grundlogik zusammen: Welche Daten gehören zu welchem Aufenthalt, wer darf welche Informationen sehen, welche Aktion wurde ausgelöst und wie verändert sich der Bearbeitungsstand. Module nutzen diese Grundlage, ohne eigene Parallelstrukturen aufzubauen.

Verknüpftes Datenmodell
Aufenthalt, Unterkunft, Person und Arbeitsfall bleiben eigenständige Datensätze. Sie werden über eindeutige Beziehungen verbunden, statt in einem unübersichtlichen Gesamtdatensatz zu verschwimmen.
Informationen behalten dadurch ihren Ursprung und Zweck. Sie müssen nicht in jedem Modul erneut angelegt werden.

Zugriffskontrolle nach Rolle und Kontext
Jede Anfrage wird anhand von Rolle, Organisation, Objekt und zugehörigem Arbeitsfall geprüft. Ein Gast erhält andere Berechtigungen als ein Host, Operator oder eine Governance-Rolle.

Fortlaufender Audit-Trail
Relevante Aktionen werden als neue Einträge in eine fortlaufende Historie ergänzt. Frühere Einträge bleiben erhalten; Korrekturen und spätere Erkenntnisse erscheinen als zusätzliche Ereignisse.
Dadurch lässt sich der ursprüngliche Verlauf von nachträglichen Ergänzungen unterscheiden.

Regeln nach Einsatzmodell
Statuswechsel, Zeitfenster, Erinnerungen und Eskalationen können nach vereinbartem Betriebs- oder Pilotmodell definiert werden.
Die Grundarchitektur bleibt bestehen, während Regeln an den konkreten Einsatz angepasst werden.
Öffentliche Website, geschützte Plattform
Die Website erläutert Produkt, Module, Einsatzmodelle und Governance. Personenbezogene und betriebliche Arbeitsfälle werden ausschliesslich in der geschützten Anwendung bearbeitet, die auf einer separaten Plattform-Domain bereitgestellt wird.
Autorisierte Nutzer melden sich dort mit persönlichen Zugangsdaten an. Welche Daten und Funktionen verfügbar sind, ergibt sich aus Rolle, Organisation, Objekt und Auftrag.
Der Zugang wird während der Entwicklung und der Pilotphase schrittweise für freigegebene Nutzer aktiviert.
Verstreute Abläufe zusammenführen
Beschreiben Sie den Bereich, in dem Informationen, Zuständigkeiten oder zeitkritische Punkte heute auseinanderlaufen. Wir ordnen ein, welche Plattformbausteine für eine begrenzte Pilotphase sinnvoll sind.